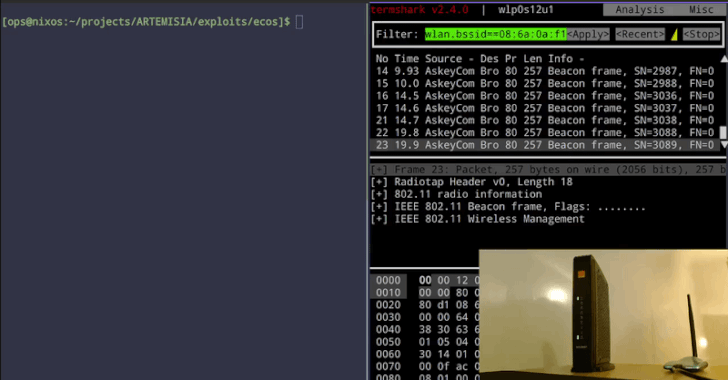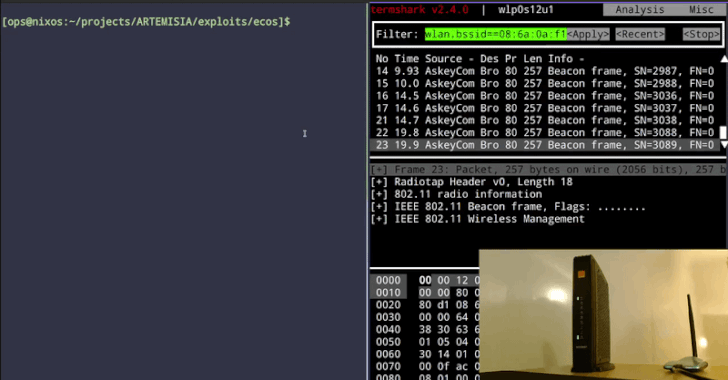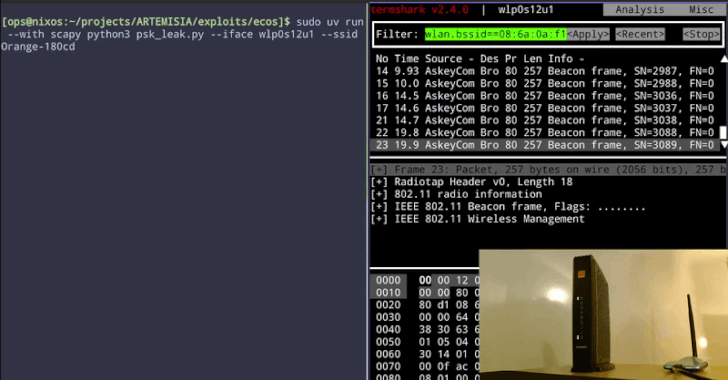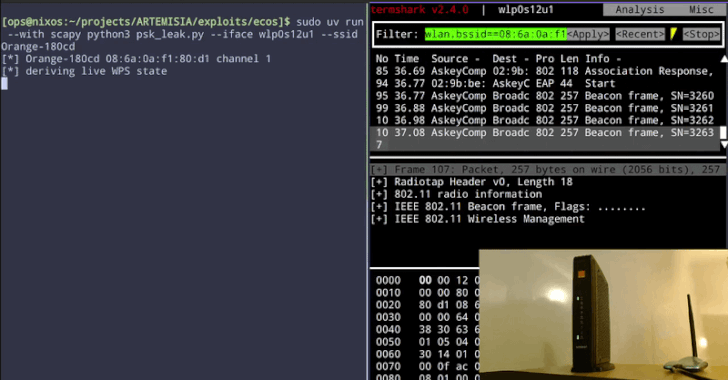
Un investigador de seguridad ha revelado una grave vulnerabilidad en el software de configuración Wi-Fi de Broadcom. Esta falla permite a un atacante que se encuentre dentro del rango de radio ejecutar código como root en routers basados en Broadcom, sin necesidad de contraseña o pasos de emparejamiento.
La importancia de esta vulnerabilidad radica en que puede ser explotada por cualquier persona en las proximidades del dispositivo, lo que pone en riesgo la seguridad de las redes domésticas y empresariales. En pruebas realizadas, se demostró que el ataque funcionaba en gateways de tres proveedores de internet belgas, lo que sugiere que el problema podría ser más amplio.
Qué puedes hacer
Es fundamental que los propietarios de routers basados en Broadcom revisen si hay actualizaciones de firmware disponibles y apliquen las correcciones necesarias. Además, se recomienda cambiar las contraseñas de acceso y desactivar funciones innecesarias que puedan aumentar la superficie de ataque.
Fuente: The Hacker News