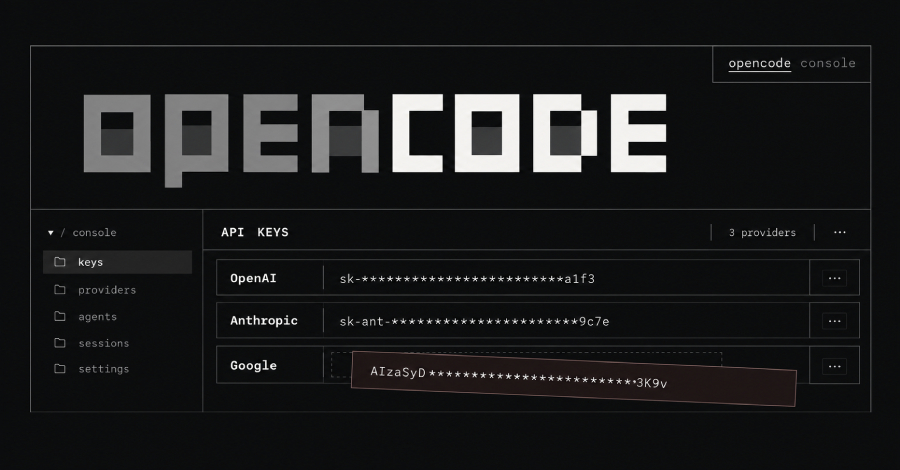
El 16 de octubre, se detectó una brecha en OpenCode Console, un servicio que permite a los usuarios almacenar claves API de proveedores de inteligencia artificial como OpenAI, Anthropic y Google. Un intruso accedió a un sistema legado de OpenCode, lo que podría haber comprometido la seguridad de estas claves almacenadas.
Este incidente es preocupante, ya que expone la vulnerabilidad de los sistemas que gestionan información sensible. Las claves API son esenciales para acceder a los modelos de IA y su exposición podría permitir a atacantes malintencionados realizar acciones no autorizadas en nombre de los usuarios.
Qué puedes hacer
Es fundamental que las pymes y los profesionales revisen sus prácticas de seguridad. Asegúrate de utilizar autenticación de dos factores y de cambiar regularmente tus claves API. Además, considera la posibilidad de almacenar información sensible en entornos más seguros y auditados.
Fuente: The Hacker News