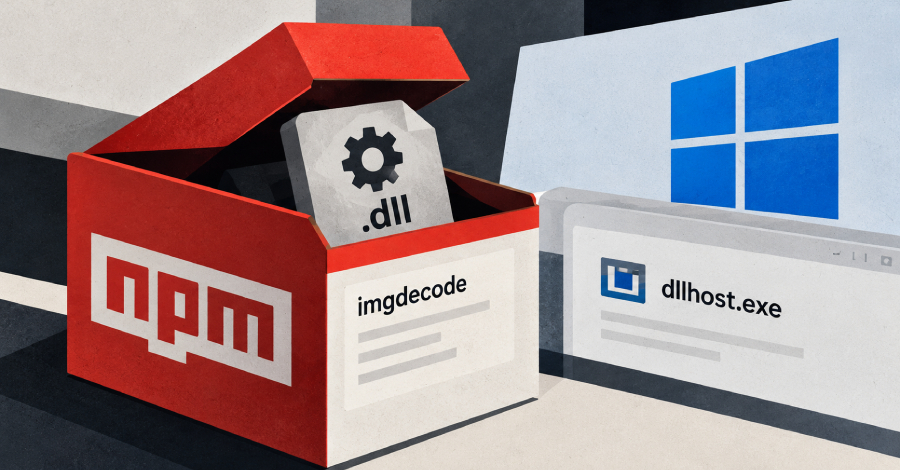
Recientemente, investigadores en ciberseguridad han identificado un paquete npm malicioso denominado ‘imgdecode’, que se ha vinculado a una campaña de ataque a la cadena de suministro de software conocida como MALFEX. Este paquete fue subido al registro de npm el 30 de septiembre de 2026 y ha sido descargado en múltiples ocasiones.
La importancia de este descubrimiento radica en que el paquete malicioso oculta un cargador de shellcode en un complemento nativo de Windows, lo que podría comprometer la seguridad de los sistemas que lo utilicen. Este tipo de ataques subraya la necesidad de una vigilancia constante en el uso de bibliotecas y paquetes de terceros.
Qué puedes hacer
Para protegerte, asegúrate de revisar y auditar regularmente las dependencias de tus proyectos. Utiliza herramientas de análisis de seguridad que te ayuden a identificar paquetes potencialmente peligrosos antes de su implementación.
Fuente: The Hacker News