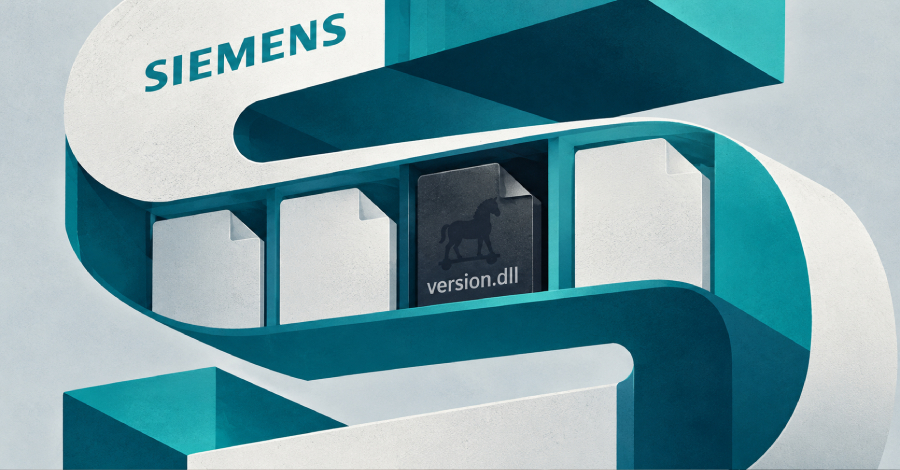
Recientemente, Siemens ha identificado y solucionado una vulnerabilidad de alta gravedad en su Software Center, la cual ha sido aprovechada en ataques conocidos como ClickFix. Esta vulnerabilidad, catalogada como CVE-2026-110936, permite a los atacantes ejecutar código malicioso con los mismos privilegios que la aplicación afectada.
La explotación de esta falla se produce mediante la carga de una DLL maliciosa en un directorio que la aplicación busca, lo que puede tener consecuencias graves para la seguridad de los sistemas afectados. Es fundamental que las organizaciones estén al tanto de estas vulnerabilidades y actúen rápidamente para mitigarlas.
Qué puedes hacer
Se recomienda a las pymes y profesionales que revisen y actualicen sus sistemas de software de manera regular, así como implementar medidas de seguridad adicionales, como firewalls y software antivirus, para protegerse contra posibles ataques. La prevención es clave en el ámbito de la ciberseguridad.
Fuente: The Hacker News