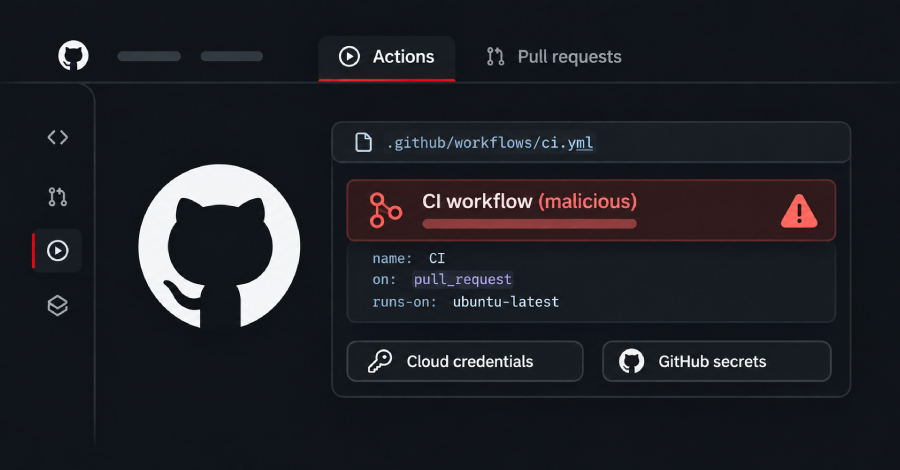
Un reciente incidente de ciberseguridad ha revelado que un atacante ha utilizado credenciales robadas de 4,837 cuentas de GitHub para implantar un ladrón de secretos en repositorios donde estas cuentas tenían acceso. Este ataque ha afectado a más de 1,800 repositorios, lo que pone de manifiesto la vulnerabilidad de las credenciales en plataformas de desarrollo colaborativo.
La importancia de este ataque radica en que el ladrón de secretos está diseñado para extraer credenciales y secretos de nube accesibles a través de los flujos de trabajo de integración continua (CI) de los repositorios. Esto podría tener consecuencias graves para las organizaciones afectadas, ya que se comprometen datos sensibles que pueden ser utilizados para acceder a sistemas críticos.
Qué puedes hacer
Es fundamental que las pymes y profesionales implementen medidas de seguridad robustas, como la autenticación de dos factores y la revisión periódica de accesos a sus cuentas de desarrollo. Además, es recomendable educar a los equipos sobre la importancia de proteger las credenciales y utilizar herramientas de gestión de secretos.
Fuente: The Hacker News