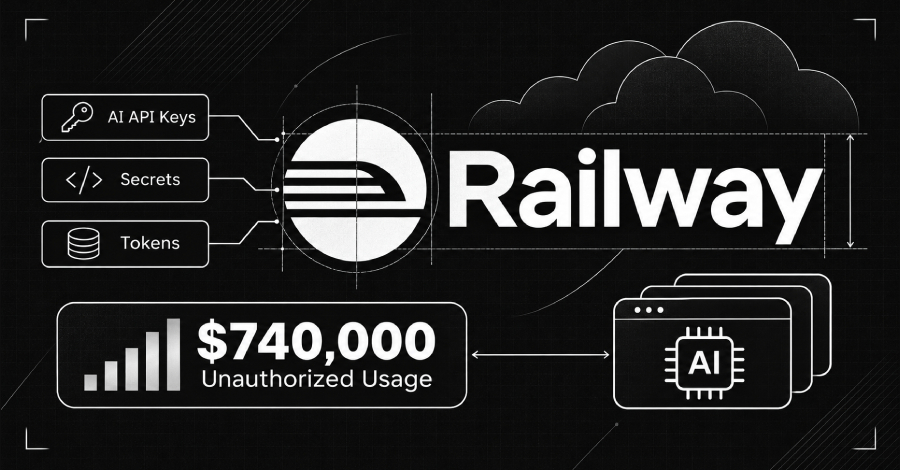
Railway, un proveedor de servicios de plataforma, ha revelado que un robo de claves de IA de sus clientes ha llevado a un gasto no autorizado estimado en 740.000 dólares. Este incidente, ocurrido en octubre, ha resaltado la vulnerabilidad de las claves API y otros secretos almacenados por las empresas.
La compañía ha prometido asumir estos cargos, incluso cuando el proveedor de IA no reembolse a los afectados. Este tipo de brechas de seguridad subraya la necesidad de que las empresas implementen medidas robustas para proteger su información sensible.
Qué puedes hacer
Es fundamental que las pymes y profesionales revisen sus sistemas de seguridad y adopten prácticas como la rotación regular de claves y la implementación de autenticación multifactor. Estas acciones pueden ayudar a prevenir el acceso no autorizado y proteger los activos digitales.
Fuente: The Hacker News