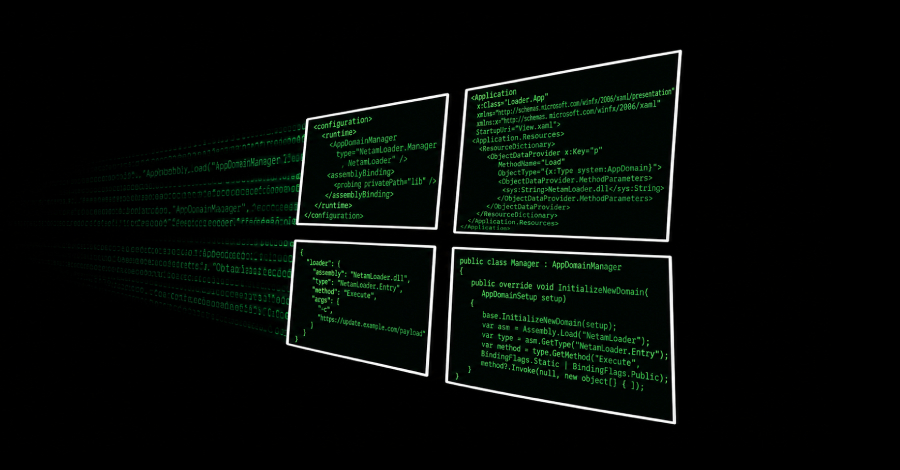
Recientemente, investigadores de ciberseguridad han informado sobre un malware conocido como NetamLoader, que está dirigido a sistemas Windows 10 utilizados por organizaciones gubernamentales en Asia. Este ataque se caracteriza por su sofisticación y por emplear una cadena de infección altamente desarrollada.
El malware se introduce a través de un marco de carga de ensamblajes .NET, que hasta ahora no había sido documentado. Esto representa un riesgo significativo para la seguridad de las infraestructuras críticas, ya que puede comprometer datos sensibles y operaciones gubernamentales.
Qué puedes hacer
Es crucial que las pymes y profesionales implementen medidas de seguridad robustas, como actualizaciones regulares de software y formación en ciberseguridad para sus empleados. Mantenerse informado sobre las últimas amenazas y adoptar un enfoque proactivo puede ayudar a mitigar riesgos.
Fuente: The Hacker News