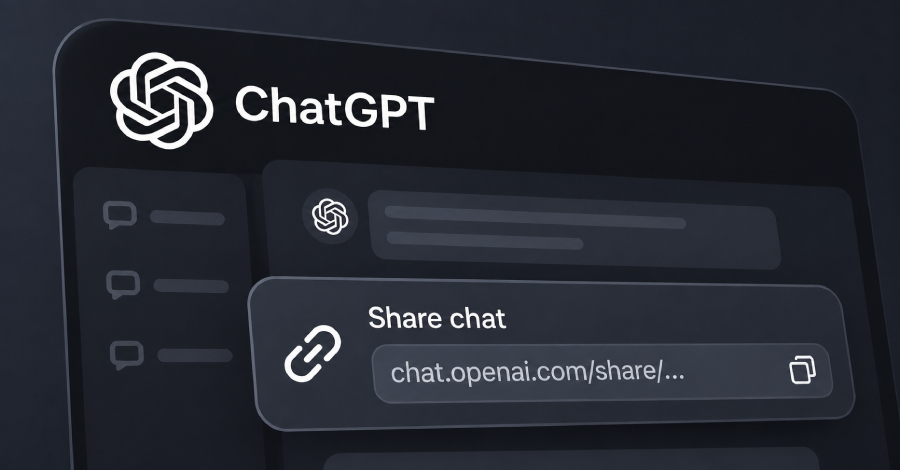
Recientemente, investigadores de la firma de seguridad Parameter han revelado una vulnerabilidad en ChatGPT que permite a un enlace compartido malicioso ejecutar código en la sesión de un usuario. Esto podría dar acceso a conversaciones privadas, lo que plantea serias preocupaciones sobre la seguridad de la información personal.
La vulnerabilidad fue reportada a través del programa de recompensas por errores de OpenAI el 18 de octubre y fue corregida en un plazo de ocho días, siendo clasificada como P1, la categoría más grave. Este tipo de incidentes subraya la importancia de estar alerta ante posibles amenazas en plataformas de inteligencia artificial.
Qué puedes hacer
Es fundamental que las pymes y profesionales mantengan sus sistemas actualizados y sean cautelosos al abrir enlaces compartidos, especialmente en plataformas de IA. Educar a los empleados sobre las mejores prácticas de seguridad puede ayudar a prevenir incidentes similares.
Fuente: The Hacker News