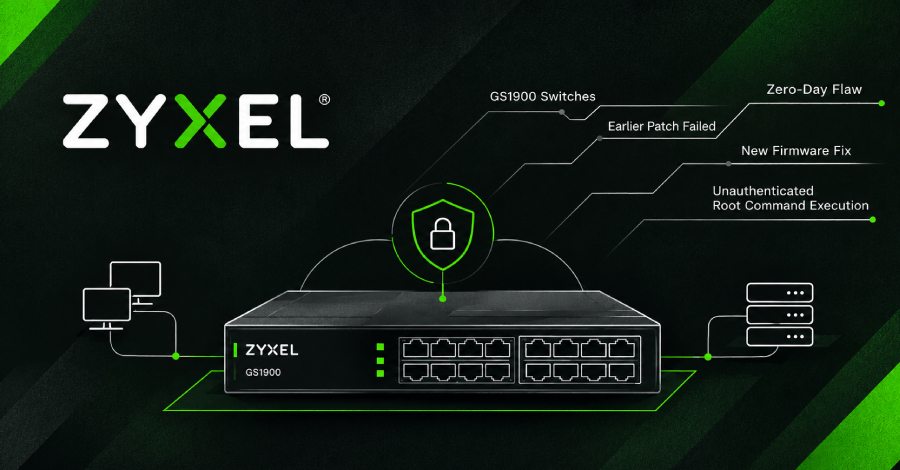
Investigadores de Binarly han descubierto que los switches de red Zyxel GS1900, a pesar de haber recibido un parche anterior, siguen siendo vulnerables a un exploit que permite la ejecución de comandos sin necesidad de autenticación. Este fallo crítico puede ser aprovechado por cualquier persona que tenga acceso a la interfaz de gestión web del switch.
La importancia de este hallazgo radica en que, aunque Zyxel ha lanzado un nuevo firmware para 10 modelos GS1900 que cierra esta brecha, muchos usuarios podrían no estar al tanto de la necesidad de actualizar sus dispositivos. La falta de atención a las actualizaciones de seguridad puede dejar expuestos a los sistemas a ataques potencialmente devastadores.
Qué puedes hacer
Es fundamental que las pymes y los profesionales revisen regularmente las actualizaciones de firmware de sus dispositivos de red. Asegúrate de aplicar las últimas actualizaciones de seguridad y considera implementar un plan de gestión de parches para mantener tus sistemas protegidos. La prevención es clave en la ciberseguridad.
Fuente: The Hacker News