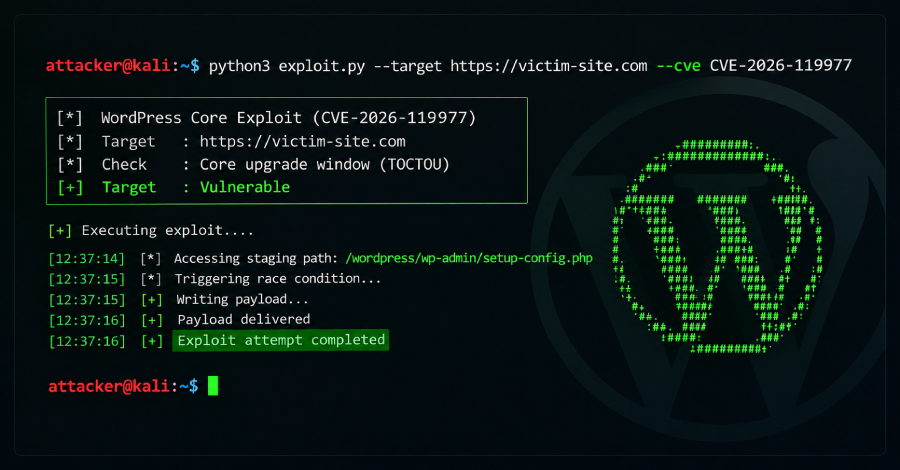
La Agencia de Seguridad Cibernética e Infraestructura de EE. UU. (CISA) ha identificado una vulnerabilidad crítica en el núcleo de WordPress, que ha sido añadida a su catálogo de vulnerabilidades conocidas. Este fallo, clasificado como CVE-2026-119977, presenta un alto riesgo, con un puntaje CVSS de 8.1.
La vulnerabilidad se debe a una condición de carrera conocida como Time-of-check Time-of-use (TOCTOU), que podría ser aprovechada por atacantes para ejecutar código arbitrario en los sistemas afectados. Esto representa un serio riesgo para la seguridad de los sitios web que utilizan WordPress, especialmente durante los procesos de actualización de software.
Qué puedes hacer
Es crucial que las pymes y profesionales que utilizan WordPress mantengan sus sistemas actualizados y apliquen parches de seguridad de inmediato. Además, considera implementar medidas de seguridad adicionales, como firewalls y monitoreo de actividad sospechosa.
Fuente: The Hacker News