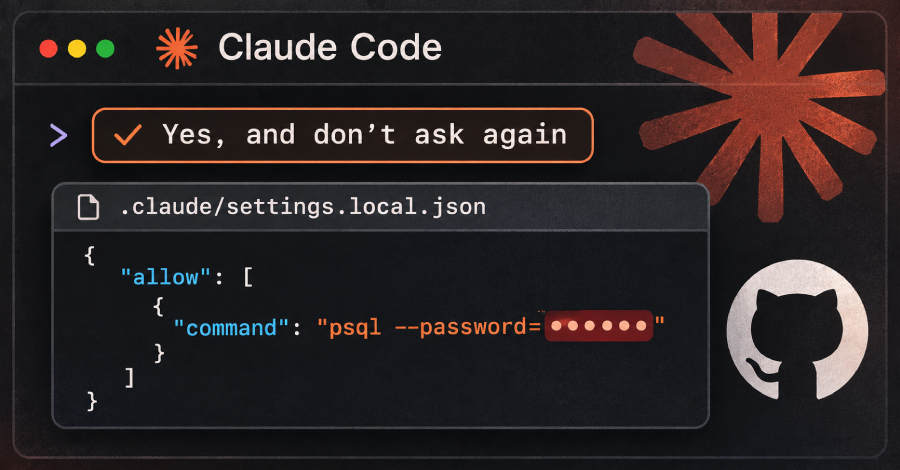
Un reciente hallazgo ha revelado que las contraseñas y claves API que los desarrolladores ingresaron en comandos aprobados por Claude Code están disponibles en repositorios públicos de GitHub. Este problema surge cuando los usuarios seleccionan la opción ‘Sí, y no preguntar de nuevo’, lo que permite que el asistente de IA guarde el comando, incluyendo información sensible.
La empresa de seguridad informática Apiiro informó que se han identificado 1.122 copias públicas que contienen estos datos, lo que representa un riesgo significativo para la seguridad de los proyectos y la privacidad de los desarrolladores. Este incidente pone de manifiesto la necesidad de una mayor vigilancia y precaución al utilizar herramientas de inteligencia artificial en el desarrollo de software.
Qué puedes hacer
Para proteger tu información sensible, es fundamental revisar y ajustar la configuración de las herramientas de IA que utilizas. Asegúrate de no almacenar contraseñas o claves API en archivos accesibles públicamente y considera implementar prácticas de gestión de secretos en tu flujo de trabajo.
Fuente: The Hacker News