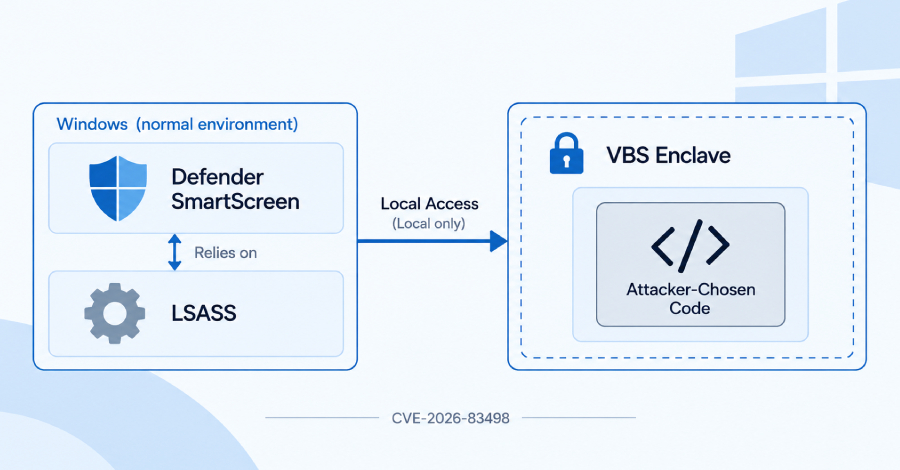
Recientemente, investigadores de seguridad han descubierto una vulnerabilidad en Windows SmartScreen que les permitió ejecutar código en un enclave protegido. Este enclave, conocido como VBS, está destinado a salvaguardar información sensible, como contraseñas, y se supone que debe permanecer aislado incluso si el resto del sistema es comprometido.
La importancia de este hallazgo radica en que demuestra que, a pesar de las medidas de seguridad implementadas, existen brechas que pueden ser explotadas. La capacidad de ejecutar código en un área tan crítica puede tener consecuencias graves para la seguridad de los usuarios y la integridad de sus datos.
Qué puedes hacer
Es fundamental que las pymes y profesionales revisen sus protocolos de seguridad y actualicen sus sistemas regularmente. Implementar soluciones de ciberseguridad robustas y realizar auditorías periódicas puede ayudar a mitigar riesgos. Además, es recomendable formar al personal sobre las mejores prácticas en ciberseguridad.
Fuente: The Hacker News