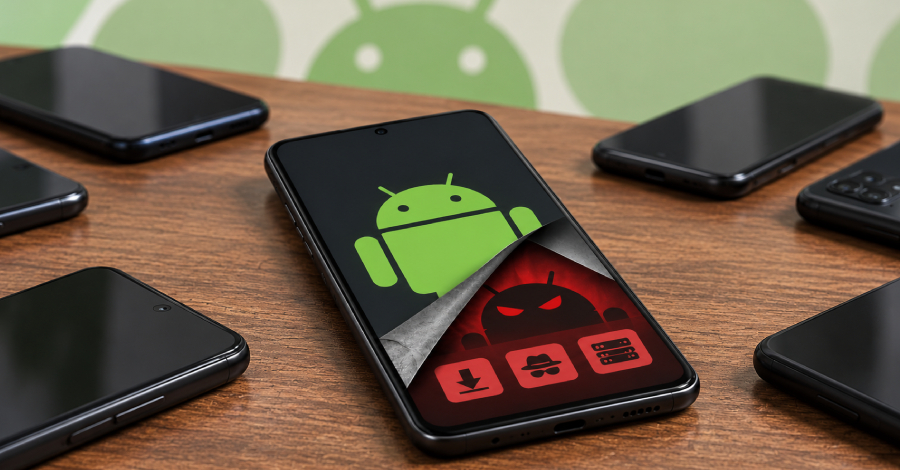
Recientemente, se ha descubierto que ciertos teléfonos Android de bajo coste están siendo enviados con software malicioso integrado en su firmware. Este malware permite a los atacantes instalar aplicaciones de forma encubierta, realizar fraudes publicitarios y convertir los dispositivos en proxies residenciales.
La actividad maliciosa, que afecta a dispositivos Android basados en plataformas MediaTek de varias marcas, está siendo monitoreada por Bitdefender bajo el nombre de ‘Midnight Mimosa’. Esto representa un riesgo significativo para los usuarios, ya que pueden ser utilizados sin su conocimiento para actividades ilegales.
Qué puedes hacer
Es crucial que las pymes y profesionales revisen la procedencia de los dispositivos que adquieren. Optar por marcas reconocidas y asegurarse de que el software del dispositivo esté actualizado puede ayudar a mitigar estos riesgos. Además, considera la implementación de soluciones de seguridad que detecten y prevengan la instalación de software no autorizado.
Fuente: The Hacker News