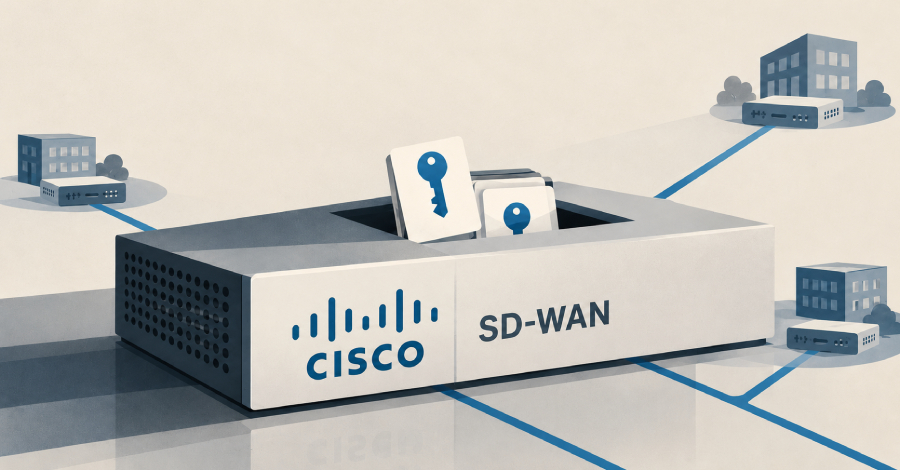
Recientemente, se ha informado que hackers han explotado una vulnerabilidad crítica en Cisco Catalyst SD-WAN, que fue corregida en febrero, para introducir malware en los sistemas de control de la red SD-WAN de las organizaciones. Este malware, denominado KeyDrift, está diseñado para copiar las claves que cifran el tráfico entre diferentes sitios.
La importancia de este ataque radica en que las claves de cifrado son fundamentales para la seguridad de las comunicaciones. Al robar estas claves, los atacantes pueden potencialmente acceder a información sensible y comprometer la integridad de la red de la empresa.
Qué puedes hacer
Es crucial que las pymes y los profesionales mantengan sus sistemas actualizados y apliquen parches de seguridad de manera regular. Además, se recomienda realizar auditorías de seguridad periódicas para identificar y mitigar posibles vulnerabilidades antes de que sean explotadas.
Fuente: The Hacker News