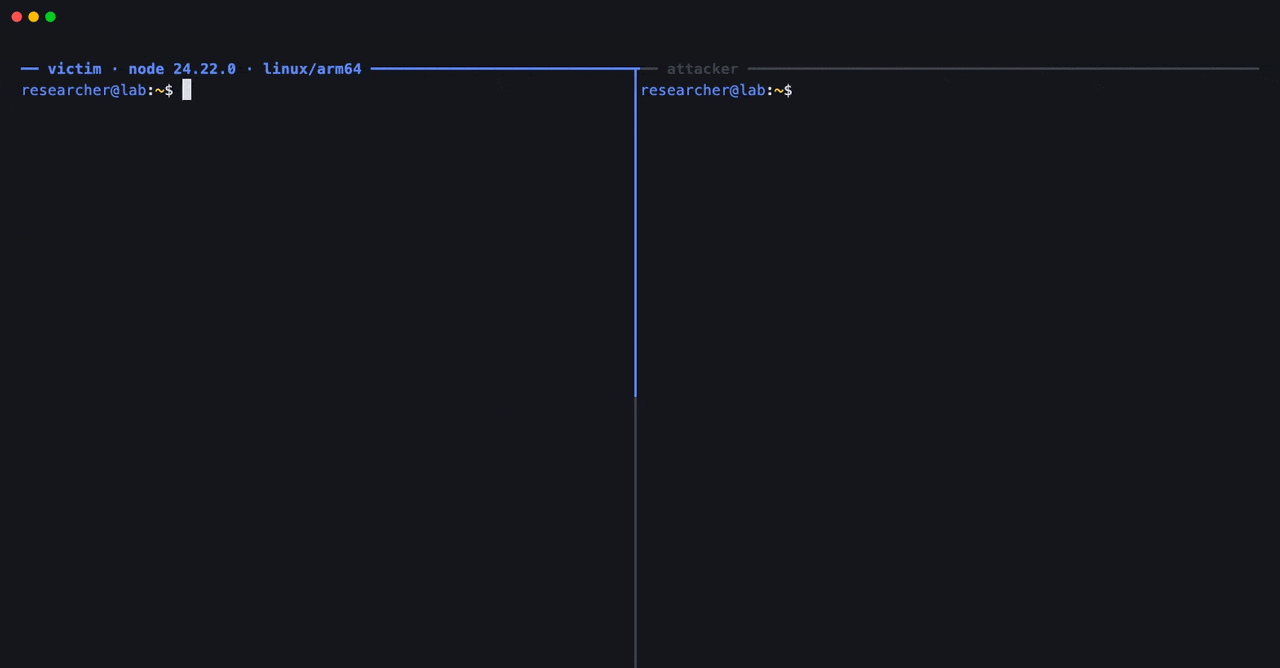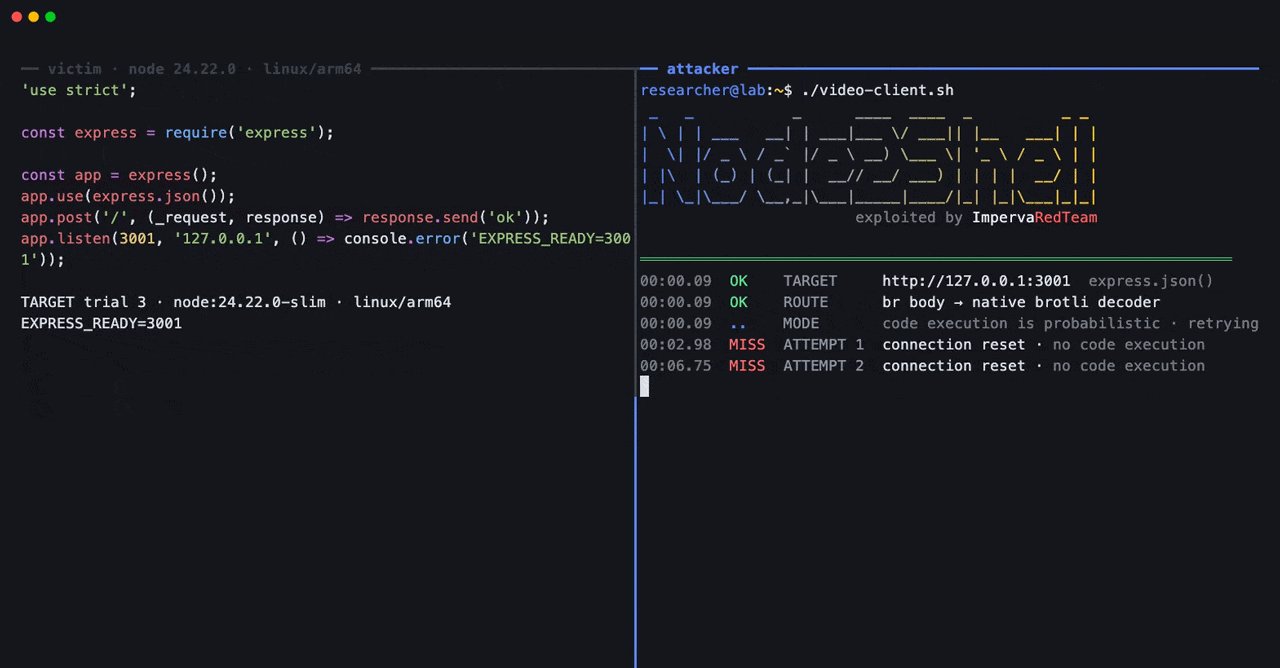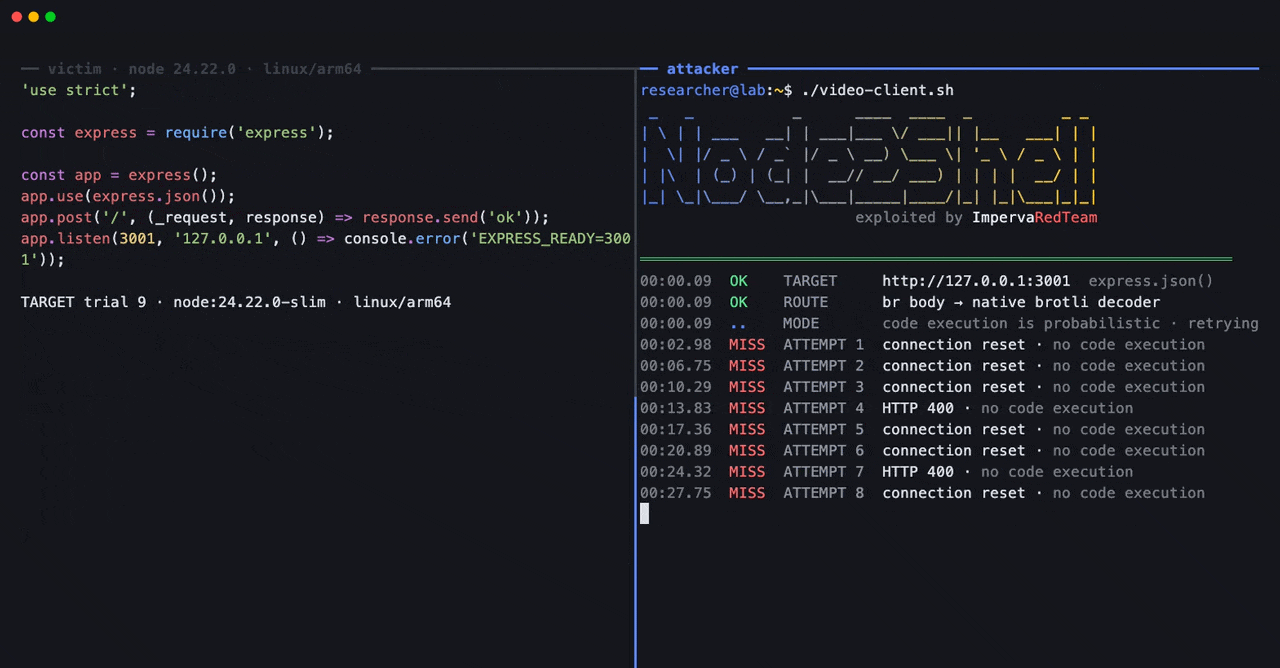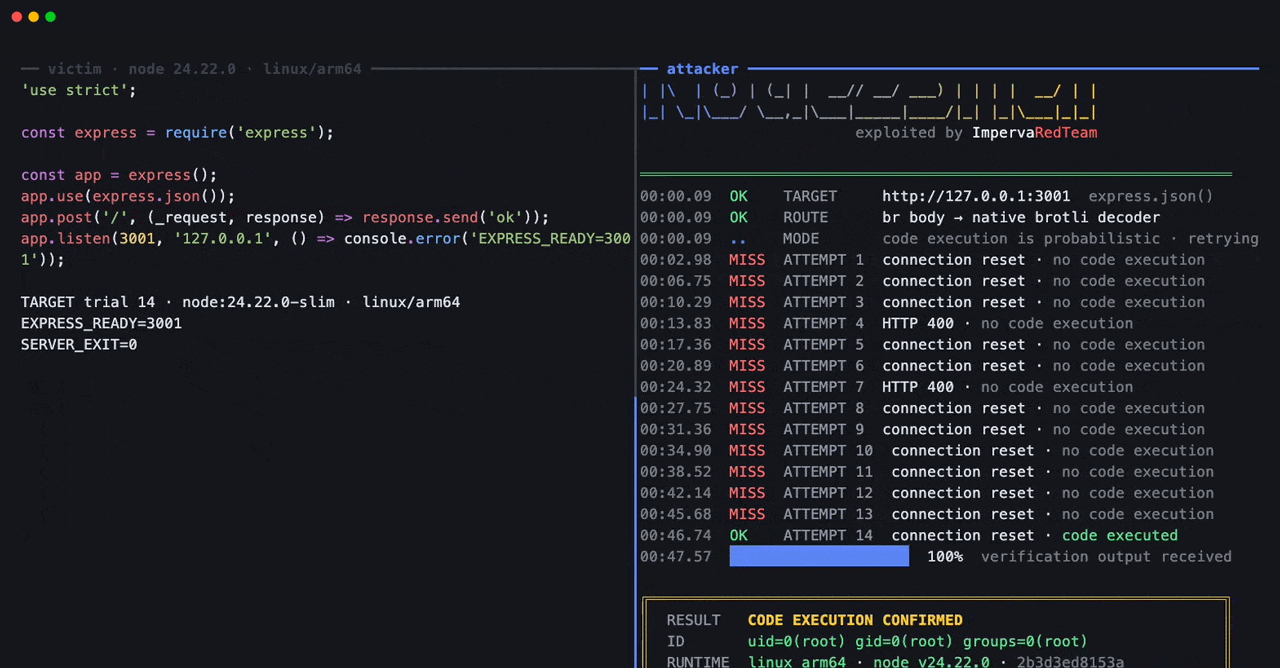
Recientemente, investigadores de Imperva han demostrado un exploit de ejecución remota de código (RCE) en Node.js utilizando datos Brotli manipulados. Este ataque se llevó a cabo en una versión oficial de Node.js, lo que resalta la gravedad de la vulnerabilidad.
El exploit, denominado ‘Node2Shell’, permite a un atacante ejecutar código en la imagen oficial de Node.js 24.22.0 para Linux arm64, sin necesidad de un depurador o una compilación personalizada. Este descubrimiento pone de manifiesto la importancia de la seguridad en el desarrollo de software.
Qué puedes hacer
Es crucial que las pymes y los profesionales revisen y actualicen sus entornos de desarrollo para mitigar riesgos. Asegúrate de aplicar parches de seguridad y de seguir las mejores prácticas de codificación segura para proteger tus aplicaciones.
Fuente: The Hacker News