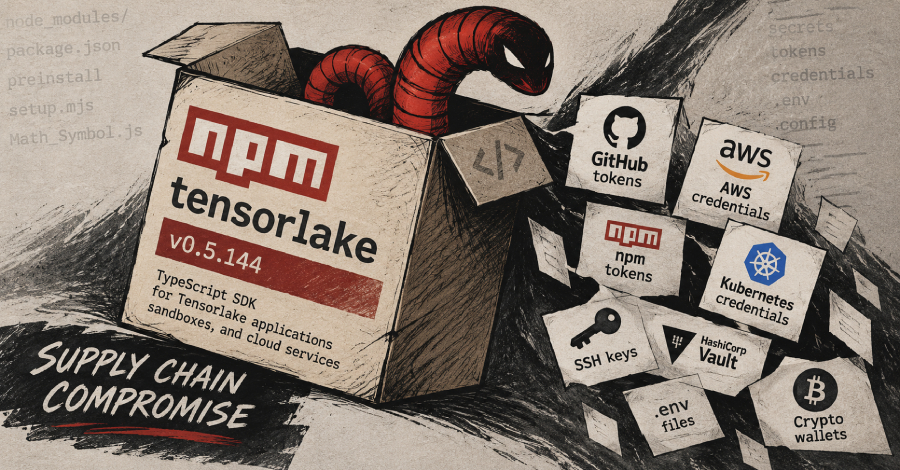
Recientemente, se ha descubierto que el paquete npm conocido como ‘tensorlake’ ha sido comprometido en un ataque de cadena de suministro. Esta versión maliciosa, la 0.5.144, contiene malware ofuscado que roba credenciales y secretos, establece persistencia y ejecuta código de forma remota.
Este tipo de ataques son particularmente preocupantes, ya que afectan directamente a los desarrolladores y a las aplicaciones que dependen de este SDK para sus servicios en la nube. La seguridad en el desarrollo de software es crucial, y la confianza en los paquetes de terceros puede ser un punto débil si no se gestionan adecuadamente.
Qué puedes hacer
Es fundamental que las pymes y los profesionales revisen y auditen regularmente las dependencias de sus proyectos. Utilizar herramientas de análisis de seguridad y estar al tanto de las actualizaciones de los paquetes puede ayudar a mitigar riesgos. Además, considera implementar políticas de seguridad que incluyan la verificación de la integridad de los paquetes utilizados.
Fuente: The Hacker News